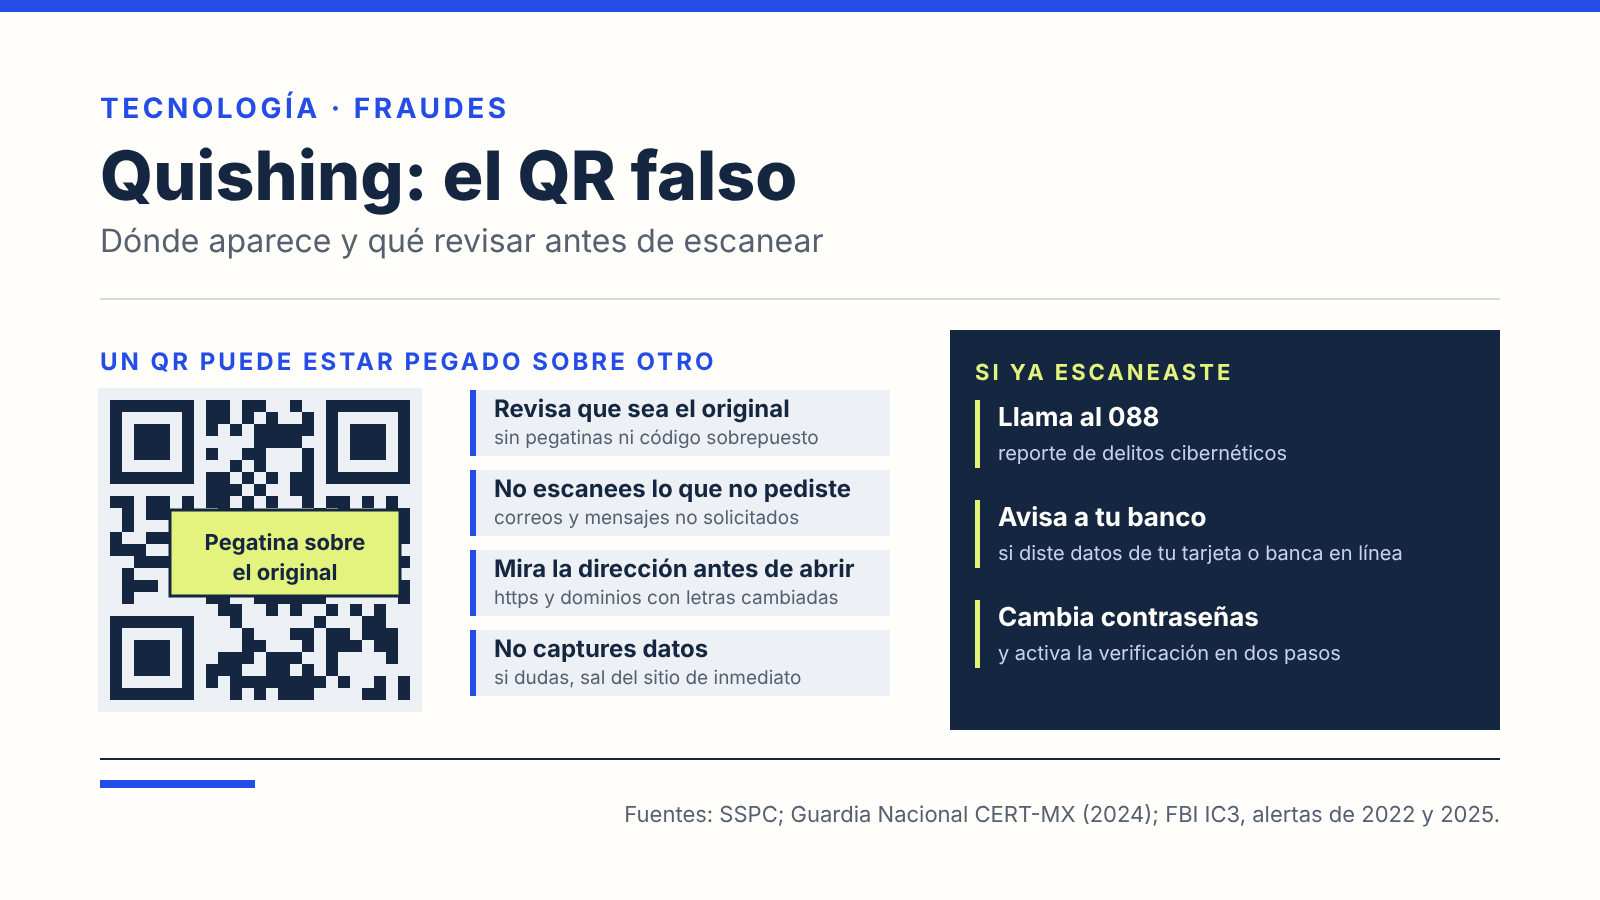
Qué es el quishing: un fraude que usa un código QR para llevarte a un sitio falso o hacerte instalar software malicioso. El código puede ser una pegatina sobre el original en un restaurante o una parada de autobús, o llegar en un correo o mensaje que no pediste. La SSPC y la Guardia Nacional coinciden en lo esencial: revisa de dónde viene el código y adónde te lleva antes de capturar cualquier dato.
Cómo funciona el quishing
Un código QR guarda una dirección web, un texto o un número de teléfono, y al escanearlo tu teléfono abre lo que contiene. Los estafadores aprovechan que no puedes leer el destino a simple vista. Las autoridades describen estos casos:
| Dónde aparece | Qué busca el delincuente | Fuente |
|---|---|---|
| Códigos pegados en tiendas de autoservicio, paradas de autobús o restaurantes | Redirigirte a sitios falsos o hacer que se descargue software malicioso, para robar contraseñas, números de tarjeta y datos bancarios | SSPC |
| Pegatina con un QR falso sobre el original, en sitios públicos como una parada de autobús o un poste | Robar datos personales o claves bancarias | Guardia Nacional CERT-MX, 10 de octubre de 2024 |
| QR legítimos, digitales o físicos, sustituidos por otros maliciosos | Que ingreses tus datos en un sitio falso; también, cambiar el QR de cobro de un negocio para que el pago llegue al delincuente | FBI, 18 de enero de 2022 |
| Paquetes que no pediste, a veces sin remitente, con un QR | Que compartas datos personales y financieros o instales software que roba información del teléfono | FBI, 31 de julio de 2025 |
La SSPC detectó códigos de este tipo en Baja California, Jalisco, Nuevo León y Morelos. El FBI aclara que el esquema de los paquetes con QR es menos frecuente que otros fraudes.
Antes de escanear: cuatro revisiones
- Revisa que el código sea el original. Comprueba que no haya sido manipulado ni que tenga otro pegado encima. La Guardia Nacional recomienda además evitar los códigos QR en sitios públicos, como una parada de autobús o un poste de luz.
- No escanees códigos que no pediste. La SSPC recomienda no escanear QR que lleguen en correos o mensajes no solicitados. El FBI añade lo mismo para los de origen desconocido.
- Mira la dirección antes de abrirla. La Guardia Nacional pide comprobar que la dirección empiece por «https»; el FBI recomienda fijarse en dominios parecidos con letras cambiadas o mal colocadas. Si no coincide con el sitio que esperabas, no sigas.
- No captures datos de entrada. La SSPC aconseja no ingresar información personal ni financiera en un sitio al que llegaste por un QR, y salir de inmediato si parece sospechoso.
Dos ajustes adicionales: la Guardia Nacional recomienda desactivar en tu teléfono la opción de realizar acciones automáticas al leer un código, y ambas piden mantener actualizados el sistema y las aplicaciones. Sobre las aplicaciones lectoras, las dos fuentes difieren: la SSPC sugiere usar apps de escaneo con funciones de seguridad, y el FBI aconseja evitarlas y usar el lector de la cámara del teléfono, que ya traen la mayoría de los equipos.
Un caso aparte: el QR de cobro
El FBI advierte que un delincuente puede cambiar el código de pago de un negocio para que el dinero llegue a su cuenta. Si vas a pagar con QR, una medida de sentido común, no un requisito de ninguna norma, es revisar en tu aplicación el nombre del destinatario y el monto antes de confirmar. Cómo funciona un pago con ese método en México lo explicamos en cómo pagar con CoDi.
Si ya escaneaste y capturaste datos
- Llama al 088. La Guardia Nacional y la SSPC indican ese número para reportar un delito cibernético o pedir apoyo.
- Avisa a tu banco si diste datos de una tarjeta o de tu banca en línea. Qué pasos seguir ante un movimiento que no hiciste lo explicamos en cargo no reconocido: qué hacer.
- Cambia tus contraseñas de las cuentas cuyos datos capturaste, y activa la verificación en dos pasos.
- Si descargaste una aplicación o archivo, revisa tu equipo con un antivirus confiable y evita instalar aplicaciones de fuentes no oficiales, como recomienda la SSPC.
Un fraude parecido, por mensaje de texto, lo explicamos en qué es el smishing.