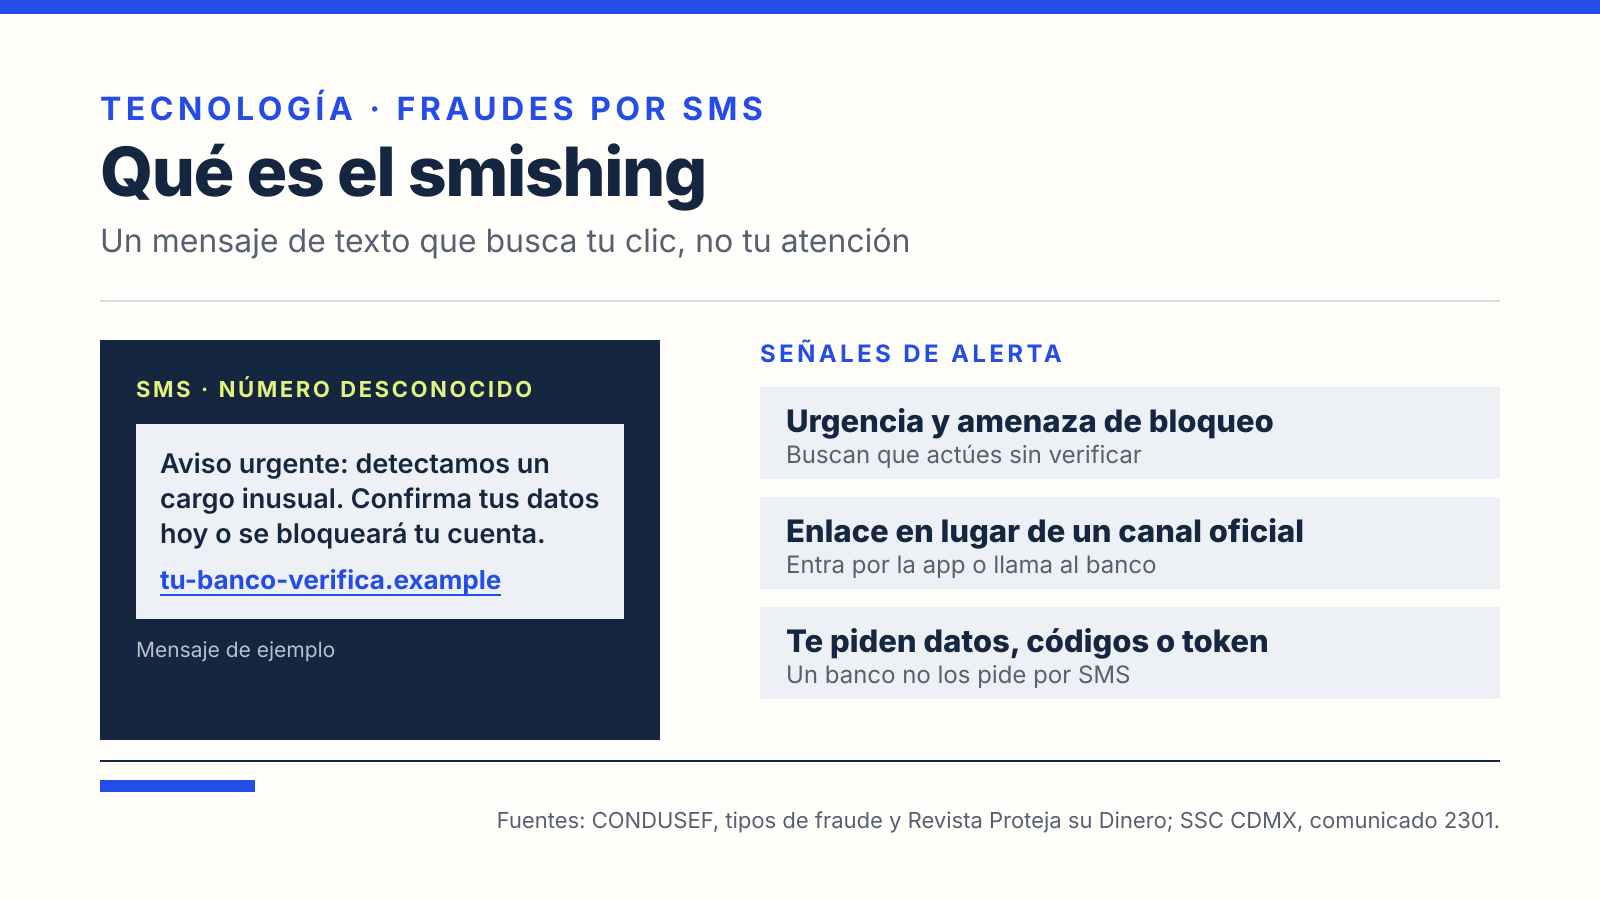
El smishing es un fraude por mensaje de texto: un SMS que parece del banco, del SAT o de una paquetería y te pide hacer clic en un enlace o dar datos. Según la CONDUSEF, busca robar información personal y financiera. El mensaje es solo el anzuelo; el daño ocurre cuando entras a una página falsa o compartes un código.
Qué es el smishing y en qué se diferencia del phishing
La CONDUSEF lo describe como una nueva versión del phishing, el fraude de suplantación de identidad, pero realizado a través de teléfonos móviles. En el phishing clásico, el engaño llega en correos masivos o páginas falsas que imitan a una institución financiera; en el smishing, llega a tu celular.
La Unidad de Policía Cibernética de la Secretaría de Seguridad Ciudadana (SSC) de la Ciudad de México precisa que puede usar mensajes SMS o aplicaciones de mensajería instantánea, y que explota la confianza que las personas tienen en su teléfono. Los mensajes suelen parecer legítimos e incluir logotipos y diseños que imitan los reales.
Tipos de mensajes que describe la CONDUSEF
La comisión enumera seis tipos de ataque. La revista de la CONDUSEF agrega las notificaciones de paquetería y los códigos QR falsos, una variante llamada quishing.
| Tipo | Cómo se presenta el mensaje | Qué hacer |
|---|---|---|
| Verificación de cuenta | Dice venir de una empresa o proveedor de servicios y pide confirmar tu cuenta | No uses el enlace; entra por la aplicación o el sitio oficial |
| Premios o loterías | Te informa que ganaste un premio o la lotería | No des datos para “reclamarlo” |
| Soporte técnico | Avisa de un problema con tu dispositivo o cuenta | Confirma con la empresa por sus canales oficiales |
| Alerta de fraude bancario | Parece de tu banco y advierte de transacciones no autorizadas o actividad sospechosa | Llama a tu banco por el número que aparece en tu tarjeta o en su sitio |
| Estafa fiscal | Dice ser del SAT | Verifica en los canales oficiales del SAT |
| Cancelación de servicios | Anuncia que una suscripción se cancelará por un problema de pago | Revisa el servicio desde su aplicación, no desde el mensaje |
Señales de que un mensaje es fraudulento
La CONDUSEF señala que un mensaje fraudulento casi siempre cumple con alguno de estos puntos:
- Está dirigido a muchos destinatarios a la vez y no está personalizado, por ejemplo, empieza con “Estimado usuario”.
- Te pide datos personales o financieros.
- Incluye enlaces sospechosos o con direcciones extrañas.
- Viene de un remitente desconocido o con un nombre mal copiado.
- Tiene errores de ortografía o redacción.
- Trae archivos adjuntos que no solicitaste.
La Policía Cibernética de la SSC añade otra señal: la urgencia. No confíes en mensajes que insistan en actuar de inmediato o que busquen crear pánico. Y recuerda la regla de fondo: las instituciones legítimas, como bancos o agencias gubernamentales, no solicitan información sensible por mensaje de texto.
La CONDUSEF agrega, en su página sobre tipos de fraude, que los bancos nunca te solicitarán tus datos financieros o los números de tu tarjeta por teléfono o internet cuando no seas tú quien inicia una operación. También advierte que en el phishing a veces llegan a pedirte los dígitos de tu token.
Qué hacer cuando recibes un SMS sospechoso
Estas medidas combinan las recomendaciones de la CONDUSEF y de la Policía Cibernética de la SSC:
- No hagas clic en enlaces ni descargues archivos adjuntos de mensajes que no solicitaste.
- No reveles datos personales ni financieros en respuesta a un mensaje de texto.
- Confirma la autenticidad con la entidad supuestamente remitente, usando sus canales de comunicación oficiales y no los datos que vienen en el mensaje.
- Mantén actualizados el sistema operativo y las aplicaciones del teléfono, y descarga aplicaciones solo de tiendas y desarrolladores oficiales.
- Usa aplicaciones de seguridad que puedan detectar y bloquear mensajes sospechosos.
- Revisa con frecuencia los estados de cuenta y los movimientos de tus cuentas para detectar actividad que no reconozcas.
- Activa la autenticación en dos pasos, una capa adicional de seguridad que recomienda la CONDUSEF.
Si necesitas orientación en la Ciudad de México, según el comunicado 2301 de la SSC, la Unidad de Policía Cibernética atiende las 24 horas en el teléfono 55 5242 5100, extensión 5086, y en policia.cibernetica@ssc.cdmx.gob.mx.
Si ya hiciste clic o entregaste datos
Las fuentes citadas no detallan un procedimiento de reclamación; lo que sí recomiendan es vigilar tus movimientos y confirmar todo con el banco por sus canales oficiales. Para los pasos con tu banco, revisa qué hacer ante un cargo no reconocido. Si el engaño llegó por llamada, la guía de fraude por llamada del banco explica las señales. Y si el fraude buscaba tomar el control de tu línea, lee qué es el SIM swapping. Para proteger tus cuentas con un acceso más difícil de engañar, consulta cómo funcionan las passkeys.
Otros casos con el mismo patrón de mensaje y urgencia: robo de una cuenta de WhatsApp y el buzón tributario del SAT.