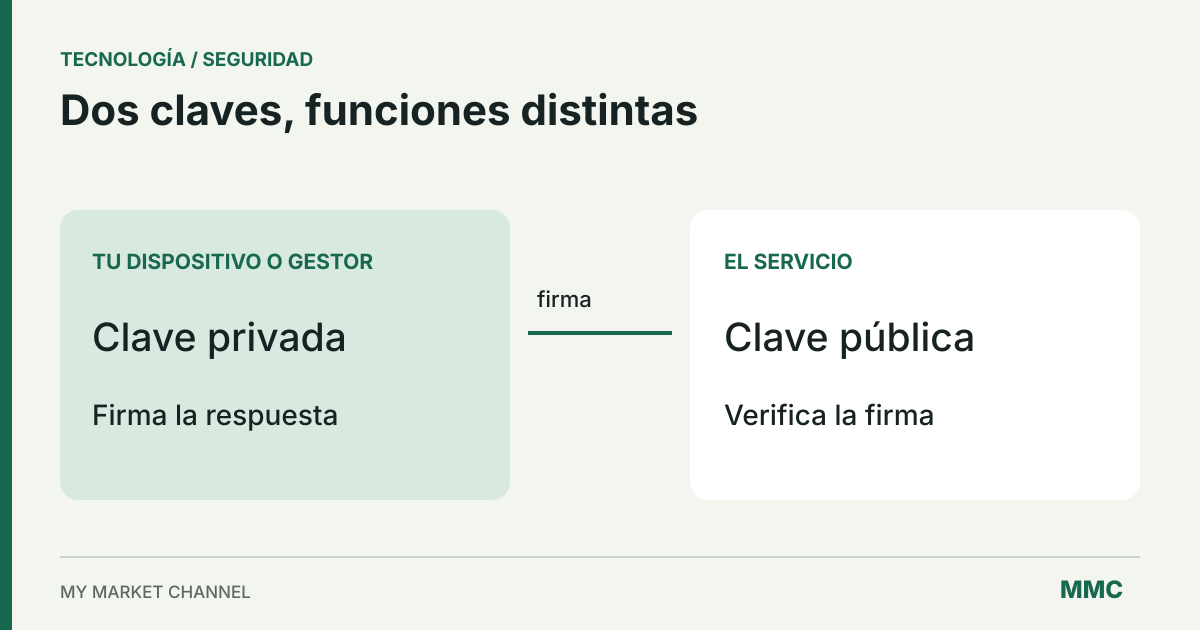
Una passkey permite iniciar sesión sin escribir una contraseña que el sitio deba comprobar. El servicio registra una clave pública y el dispositivo o gestor conserva la clave privada necesaria para responder a una solicitud de acceso. La huella, el rostro o el PIN pueden desbloquear ese uso local; no son una contraseña nueva que se entrega a cada página.
La diferencia importa cuando alguien intenta copiar la apariencia de un banco o de una aplicación. Una contraseña escrita puede terminar en el sitio equivocado. Las passkeys están diseñadas para vincular la autenticación con el servicio correspondiente y resistir ese tipo de engaño. Aun así, elegir cómo recuperas el acceso sigue siendo parte de proteger la cuenta.
Qué ocurre al crear una passkey
Según la FIDO Alliance, las passkeys son credenciales criptográficas basadas en estándares FIDO. Al registrarlas para una cuenta se establece un par de claves. El servicio recibe la parte pública; la privada permanece bajo el control del autenticador o del sistema que administra las credenciales.
La clave pública permite verificar una respuesta, pero no funciona como una contraseña que alguien pueda copiar para entrar. Cada relación entre cuenta y servicio utiliza su propia credencial. Por eso robar una base de claves públicas no proporciona el secreto necesario para autenticarse de la misma manera que el usuario.
Al iniciar sesión, el servicio envía un desafío y el autenticador prepara una respuesta firmada después de las comprobaciones correspondientes. El servidor verifica esa respuesta con la clave pública registrada. El detalle exacto de las pantallas cambia entre sistemas, pero el principio no exige que la persona recuerde y escriba un secreto compartido.
Por qué ayuda frente al phishing
Una página falsa puede mostrar un formulario idéntico al original. Con contraseñas, el usuario puede introducir allí el mismo secreto que utiliza en el servicio real. Las passkeys incorporan una vinculación con el servicio que solicita la autenticación; una imitación alojada en otro dominio no obtiene simplemente una respuesta válida para el sitio auténtico.
Passkey Central explica esta resistencia al phishing como una propiedad del diseño. Eso no significa que cualquier acción posterior a iniciar sesión sea segura. Un usuario todavía puede aprobar un pago equivocado, compartir información con alguien o seguir instrucciones engañosas dentro de otra conversación.
También hay que mirar qué métodos alternativos conserva la cuenta. Si el servicio mantiene una vía de recuperación más débil, activar una passkey no elimina automáticamente ese recorrido. Conviene revisar los dispositivos registrados, las opciones de respaldo y las notificaciones de acceso que realmente ofrece la aplicación.
La biometría comprueba el acceso local
Cuando un dispositivo pide una huella o reconocimiento facial, verifica que alguien autorizado está intentando utilizar la credencial. FIDO establece que los datos biométricos utilizados en este proceso no se envían al servidor del sitio. El servicio recibe la información necesaria para verificar la autenticación, no una copia de tu rostro o de tu huella.
Esto tampoco obliga a utilizar biometría en todos los casos. Puede intervenir un PIN u otro mecanismo admitido por el dispositivo y por las condiciones del servicio. La pantalla concreta depende del sistema operativo, del autenticador y de la solicitud que hizo la aplicación.
Si cambias la huella registrada en un teléfono, no estás cambiando una huella almacenada en cada comercio. Estás modificando un mecanismo local de desbloqueo. La administración de las credenciales y los requisitos de recuperación del gestor son cuestiones relacionadas, pero diferentes.
Sincronizada o vinculada a un dispositivo
Algunas passkeys se sincronizan mediante un gestor de credenciales para estar disponibles en varios dispositivos compatibles. Otras permanecen vinculadas a un dispositivo o a una llave de seguridad. Esa diferencia cambia qué ocurre al cambiar de teléfono, perder un equipo o necesitar acceso desde otro lugar.
La sincronización puede facilitar la continuidad, pero exige proteger la cuenta del gestor y comprender su recuperación. Una llave física puede ofrecer una credencial vinculada a ese dispositivo; perderla obliga a utilizar otra vía registrada. Ninguna de estas opciones permite ignorar el plan de respaldo.
Antes de depender de una única passkey, consulta si el servicio permite registrar otra credencial y cómo se recupera la cuenta. No todos implementan las mismas opciones. Si utilizas un equipo compartido, revisa además en qué perfil o gestor se está guardando la credencial y quién puede desbloquearlo.
| Situación | Qué conviene comprobar |
|---|---|
| Cambio de teléfono | Si la credencial se sincroniza y qué cuenta la administra |
| Pérdida del dispositivo | Qué método de respaldo acepta el servicio |
| Equipo compartido | Quién puede acceder al perfil y desbloquear credenciales |
| Llave de seguridad | Si hay otra credencial registrada para recuperar acceso |
| Cuenta sensible | Qué otras vías de inicio de sesión o recuperación siguen activas |
Iniciar sesión no autoriza cualquier operación
En una aplicación financiera, comprobar la identidad y aprobar una transferencia son decisiones distintas. Una passkey puede formar parte de ambos recorridos, pero la interfaz debe explicar qué se confirma en cada momento. Entrar a una cuenta no demuestra que la persona quiera enviar un importe determinado a un destinatario concreto.
Esta diferencia es especialmente útil al evaluar agentes de IA capaces de preparar pagos. La autenticación puede verificar al usuario; los límites de compra, la moneda, el comercio y la duración del permiso requieren controles adicionales. La seguridad del acceso no sustituye la lectura de la operación.