Las finanzas abiertas en México son el marco para que bancos, fintech y otras entidades conecten sistemas mediante interfaces estandarizadas y compartan determinados datos. La Ley Fintech no abre todas las cuentas a cualquier aplicación: distingue datos públicos, estadísticas sin identificación y datos transaccionales personales. Estos últimos requieren autorización expresa del cliente y solo pueden usarse para el fin autorizado.
Esta guía explica qué permite el artículo 76 de la Ley para Regular las Instituciones de Tecnología Financiera, qué reglas ya existen y qué debe revisar una persona antes de dar acceso. El texto legal vigente consultado incorpora reformas hasta el 14 de noviembre de 2025; las fuentes regulatorias se revisaron el 29 de octubre de 2026.
Qué significa finanzas abiertas
El modelo busca que distintos participantes del sistema financiero intercambien información por medio de APIs, siglas de interfaces de programación de aplicaciones. Una API define cómo dos sistemas solicitan y entregan datos de manera estructurada.
El artículo 76 obliga a establecer interfaces estandarizadas a entidades financieras, transmisores de dinero, sociedades de información crediticia, cámaras de compensación, instituciones de tecnología financiera y sociedades autorizadas para operar con modelos novedosos. También contempla que otros sujetos del mismo grupo y terceros especializados en tecnología puedan conectarse bajo las reglas aplicables.
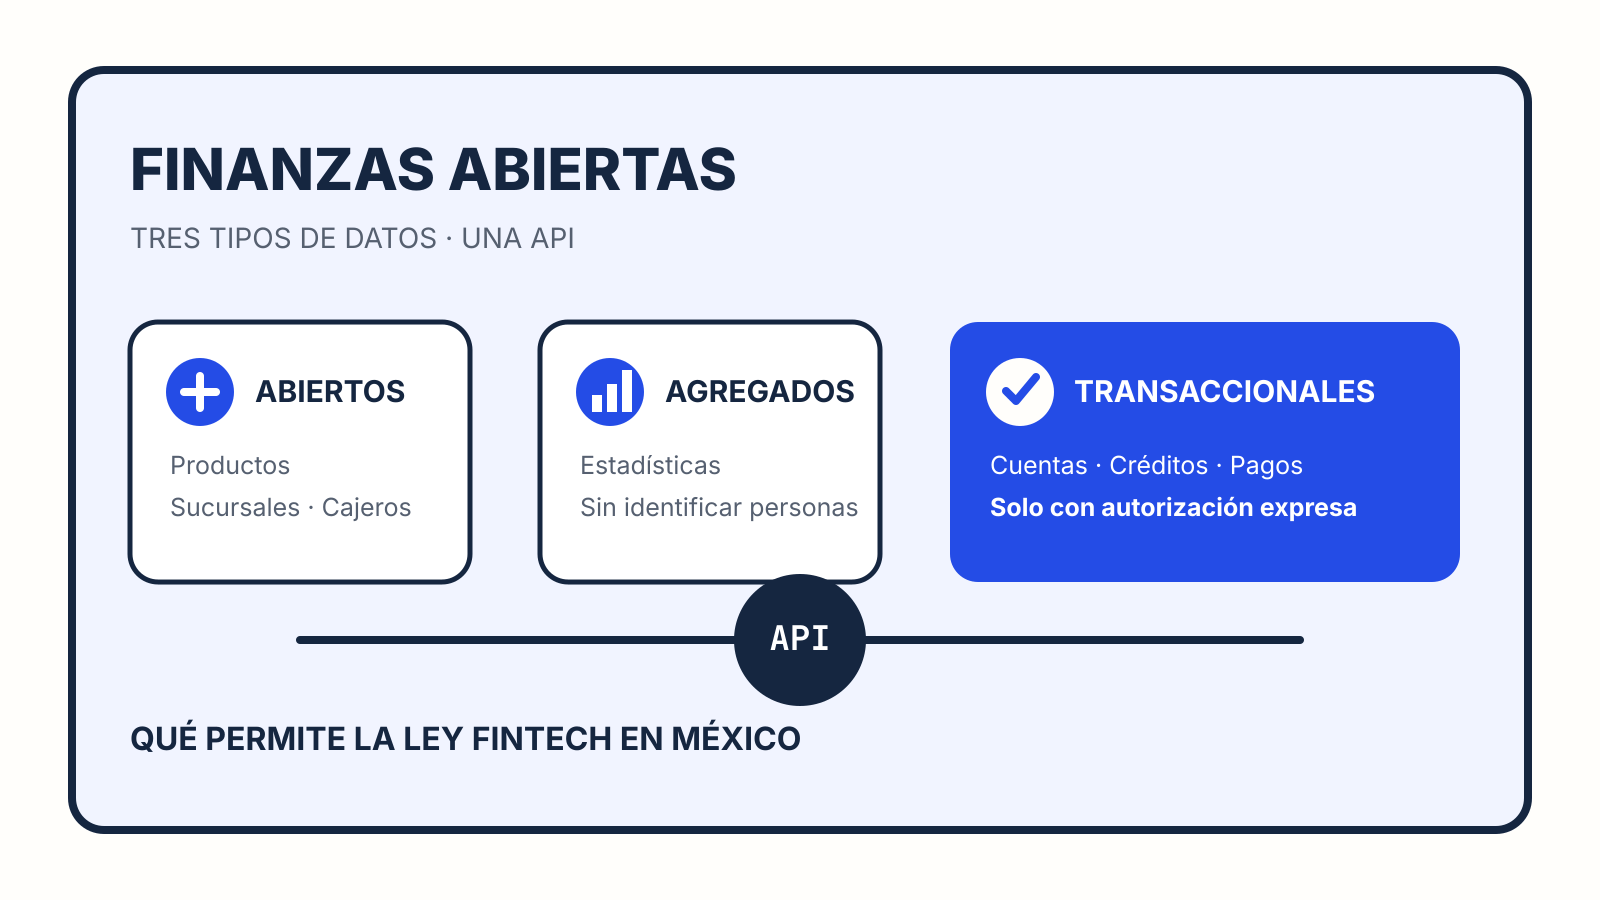
La obligación no elimina la confidencialidad ni convierte todos los datos en públicos. La propia ley separa tres categorías con condiciones diferentes.
1. Datos financieros abiertos
Los datos financieros abiertos no contienen información confidencial. La ley menciona como ejemplos:
- productos y servicios ofrecidos al público;
- ubicación de oficinas y sucursales;
- cajeros automáticos;
- otros puntos de acceso a productos y servicios.
Una aplicación podría usar estos datos para mostrar dónde hay un cajero, comparar características públicas o ubicar una sucursal. No necesita conocer el saldo ni las operaciones de una persona para hacerlo.
Las disposiciones de la CNBV sobre APIs publicadas el 4 de junio de 2020 se concentran en este tipo de información. Definen proveedores y solicitantes de datos, autenticación, arquitectura y un diccionario de datos abiertos de cajeros automáticos. También señalan que un solicitante cuyas APIs cumplan los anexos técnicos se considera autorizado para acceder a esos datos, sin una declaración individual adicional de la CNBV.
2. Datos agregados
Los datos agregados son estadísticas sobre operaciones, pero sin un nivel de detalle que permita identificar a una persona o una transacción concreta. Pueden servir para estudiar patrones generales, actividad o uso de servicios.
Aquí sí hay un control de acceso. La ley establece que solo pueden acceder quienes cuenten con los mecanismos de autenticación definidos por las comisiones supervisoras o por Banco de México, según el tipo de entidad.
La Circular 2/2020 de Banco de México regula APIs para sociedades de información crediticia y cámaras de compensación. Exige autorización previa para las interfaces de datos agregados y, cuando corresponda, datos financieros abiertos. También prevé contratos de interconexión, estándares de interoperabilidad y planes de trabajo.
“Agregado” no significa que cualquier archivo estadístico pueda publicarse sin revisión. El nivel de detalle debe impedir la identificación de datos personales o movimientos individuales.
3. Datos transaccionales
Los datos transaccionales están relacionados con el uso de un producto o servicio. La ley incluye cuentas de depósito, créditos, medios de disposición y operaciones realizadas o intentadas en la infraestructura tecnológica de la entidad.
Estos datos son personales. El artículo 76 dice que solo pueden compartirse con autorización previa y expresa del cliente. Además:
- la información solo puede usarse para los fines estrictamente autorizados;
- el acceso debe interrumpirse cuando el titular retire su consentimiento;
- también puede interrumpirse si hay vulnerabilidades o si el tercero incumple las condiciones pactadas;
- una interrupción por esos motivos debe notificarse a la autoridad competente en un plazo no mayor a dos horas desde que se detecta.
La autorización no es un permiso ilimitado. Debe importar qué datos se solicitan, para qué función, durante cuánto tiempo y cómo se puede revocar.
Lo que la ley permite y lo que ya está desplegado
La Ley Fintech vigente crea el marco de las tres categorías y reparte facultades regulatorias. Las reglas de la CNBV de 2020 desarrollan el intercambio de datos financieros abiertos para las entidades bajo su ámbito. Banco de México emitió reglas para sociedades de información crediticia y cámaras de compensación.
Eso no significa que exista una sola API nacional donde cualquier aplicación pueda descargar movimientos bancarios. La Circular 2/2020 señala que el intercambio de datos transaccionales de sociedades de información crediticia y cámaras de compensación requiere una autorización adicional y las resoluciones generales que definan los datos, requisitos y mecanismos de consentimiento.
Al evaluar un servicio, conviene separar tres preguntas:
- ¿La ley reconoce esta categoría de datos?
- ¿La autoridad competente ya publicó reglas aplicables a esa entidad?
- ¿La entidad y el tercero cumplen los requisitos técnicos, contractuales y de autorización?
Una respuesta afirmativa a la primera no resuelve automáticamente las otras dos.
Qué revisar antes de conectar una cuenta
Una pantalla de consentimiento debería explicar la operación concreta. Antes de aceptar, revisa:
- Quién solicita el acceso. Comprueba la razón social y el servicio. Si afirma ser una entidad financiera, puedes contrastarla en SIPRES con nuestra guía para verificar una financiera registrada.
- Qué datos pide. Ver saldos, movimientos, cuentas y créditos no es lo mismo que consultar un directorio de cajeros.
- Para qué los usará. El propósito debe ser específico. “Mejorar la experiencia” es menos claro que “clasificar los movimientos de esta cuenta para elaborar un presupuesto”.
- Durante cuánto tiempo. Busca la vigencia del permiso y si habrá consultas posteriores.
- Cómo retirar el consentimiento. La ley exige interrumpir el acceso cuando el titular lo retire.
- Qué pasa con los datos ya recibidos. Lee el aviso de privacidad y las reglas de conservación o eliminación.
- Qué soporte existe. Guarda el nombre del proveedor y la fecha de autorización para poder reclamar un acceso que no reconozcas.
No entregues contraseñas o códigos de un solo uso en una pantalla que no corresponda a tu institución. Una conexión por API y un formulario que recopila credenciales son mecanismos distintos.
No todas las fintech hacen lo mismo
La Ley Fintech regula instituciones de financiamiento colectivo y fondos de pago electrónico, entre otros sujetos y modelos. Una institución de fondos de pago electrónico no se convierte en banco por ofrecer una aplicación o una API. Nuestro explicador sobre qué es una IFPE y en qué se diferencia de un banco detalla esa separación.
Del mismo modo, una empresa de análisis que recibe datos con permiso no necesariamente mantiene el producto financiero original. Identifica quién lleva la cuenta, quién procesa la conexión y quién presta el servicio final.
Qué beneficios puede tener
Con datos públicos estandarizados, una herramienta puede comparar puntos de acceso o características sin copiar información manualmente. Con datos agregados, las instituciones y terceros autorizados pueden construir análisis sin identificar operaciones individuales. Con datos transaccionales y consentimiento, podrían ofrecer presupuestos, conciliación, verificación de ingresos o vistas consolidadas.
El beneficio depende de que el intercambio sea interoperable, seguro y limitado al propósito aprobado. La protección no se reduce a pulsar “aceptar”: también requiere autenticación, contratos, supervisión y una forma efectiva de cortar el acceso.