¿Es seguro usar banca en línea en wifi público? Casi siempre la conexión con tu banco viaja cifrada, así que quien comparte la red no puede leerla con facilidad. El riesgo está en otro lado: redes falsas creadas por delincuentes, sitios que imitan al banco y teléfonos que se conectan solos a cualquier red conocida. Si puedes esperar o usar tus datos móviles, hazlo; si no, sigue los pasos de abajo antes de abrir la app.
Qué protege el cifrado y qué no
La Comisión Federal de Comercio de Estados Unidos (FTC) explica en su guía para consumidores sobre redes wifi públicas que la mayoría de los sitios web usan cifrado, por lo que conectarse en una red pública suele ser seguro. Para comprobarlo en el navegador, busca el candado o “https” al inicio de la dirección. La misma guía advierte que la mayoría de las apps también cifran sus datos, aunque eso es más difícil de verificar.
El cifrado tiene un límite: protege el trayecto, no el destino. La FTC señala que si escribes tus datos en un sitio falso, el cifrado no te protege de quien lo opera, y que los estafadores crean páginas con candado que imitan a empresas conocidas. Por eso un candado no prueba que estás en el sitio de tu banco.
Los riesgos reales en una red compartida
El Centro Australiano de Ciberseguridad (ACSC) resume el problema en su guía sobre wifi privado y público: las redes públicas pueden usarse por cualquiera, suelen ser gratuitas y no estar protegidas, y cualquier persona, incluidos delincuentes, puede crear una. Un atacante puede copiar el nombre de una red legítima para que la gente se conecte a la suya.
Apple agrega un riesgo menos conocido en sus ajustes recomendados para routers y puntos de acceso: si ves una advertencia de privacidad bajo el nombre de una red, tu identidad celular podría quedar expuesta si el equipo se une automáticamente a un punto de acceso malicioso que se hace pasar por esa red. Apple también recomienda no unirse a redes con protocolos de seguridad antiguos, porque ya no son seguros, y señala que WPA3 Personal es el protocolo más seguro disponible para wifi.
| Riesgo | Qué lo provoca | Qué hacer |
|---|---|---|
| Red falsa con nombre parecido | Cualquiera puede crear un punto de acceso | Confirma el nombre exacto con el personal del lugar |
| Conexión automática | El equipo recuerda redes y se une solo | Desactiva la conexión automática y olvida la red al salir |
| Sitio que imita al banco | El cifrado no valida quién está del otro lado | Entra desde la app oficial o escribiendo la dirección tú mismo |
| Archivos compartidos | El uso compartido sigue activo en la red | Marca la red como “pública” al conectarte |
Pasos antes de abrir la app del banco
Las recomendaciones del ACSC y de Apple se pueden aplicar en este orden:
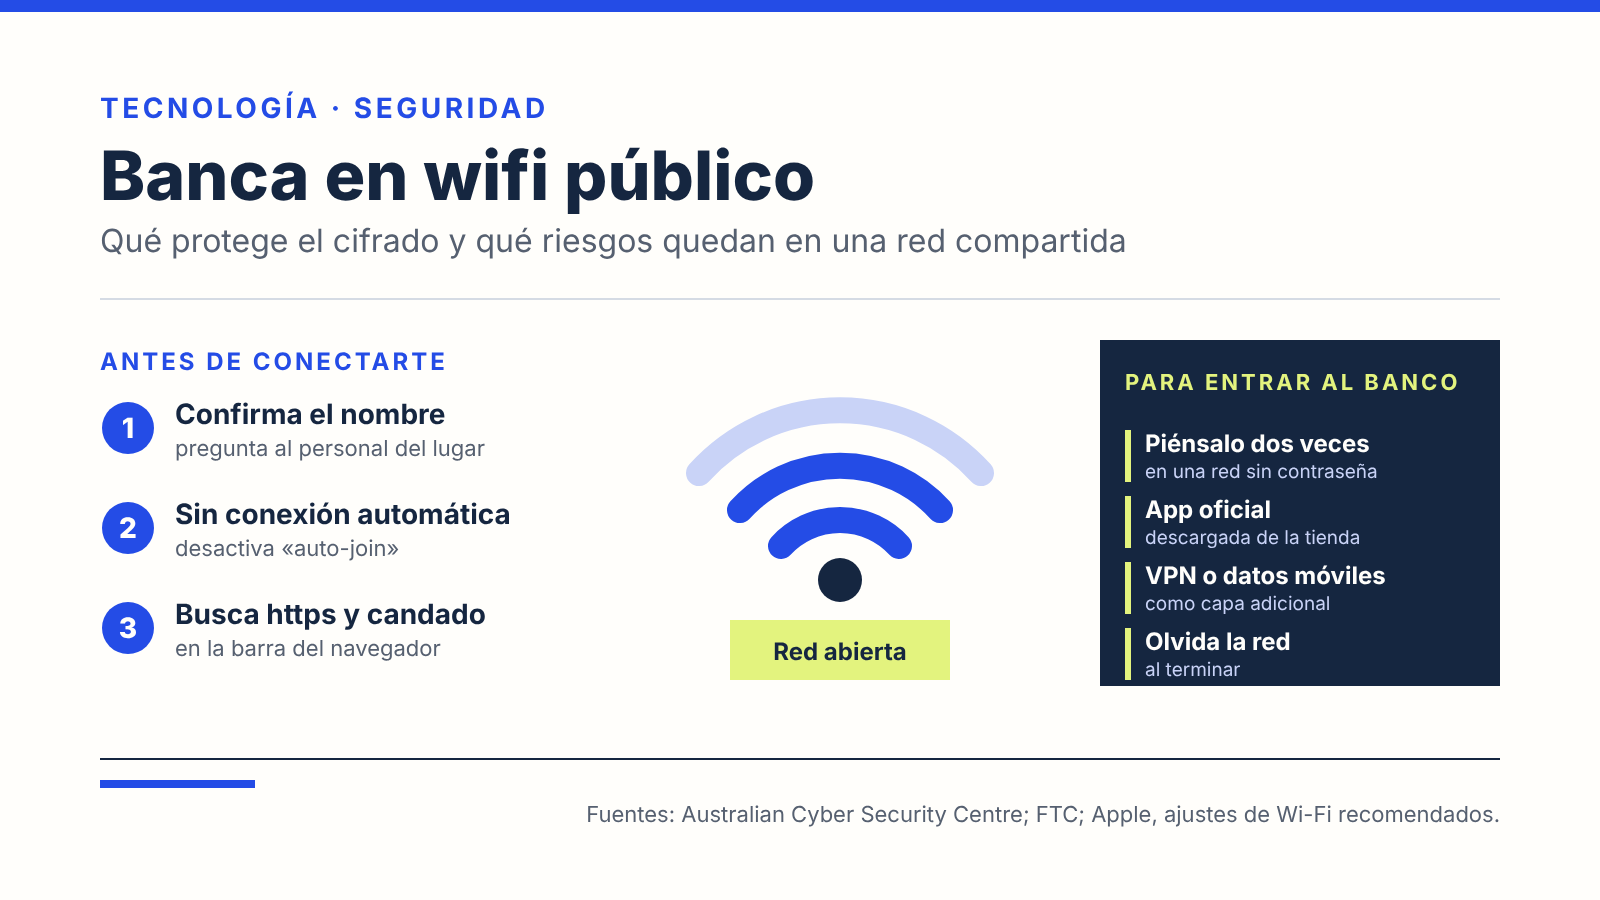
- Confirma el nombre de la red con letreros oficiales o con el personal. Si tienes dudas, no te conectes.
- Prefiere redes que pidan contraseña. El ACSC recomienda elegirlas cuando sea posible.
- Desactiva la conexión automática (“auto-join” o “conectar automáticamente”) para redes públicas y, al terminar, usa “olvidar esta red”.
- Elige el perfil de red pública cuando el sistema lo pregunte. Según el ACSC, así se desactiva el uso compartido de archivos.
- Revisa el candado y la dirección si entras desde el navegador, y nunca desde un enlace que te llegue por mensaje. Los mensajes falsos del banco son la puerta de entrada del smishing.
- Usa una VPN si te conectas seguido a redes públicas. El ACSC la describe como una capa extra de protección.
El ACSC va más allá con la información sensible: pide reconsiderar si de verdad necesitas entrar, por ejemplo, a tu banca en línea desde una red pública. Si la operación puede esperar, espera. Si no, los datos móviles de tu teléfono son una red que no compartes con desconocidos.
Lo que ayuda aunque la red sea mala
Hay protecciones que no dependen del wifi. La FTC recomienda contraseñas fuertes, activar la autenticación en dos pasos y mantener al día el sistema operativo, el navegador y el software de seguridad, con actualizaciones automáticas. Si aún no la tienes, aquí explicamos cómo activar la verificación en dos pasos. Con un segundo factor, una contraseña robada en una red falsa no basta para entrar a tu cuenta.
Si después de usar una red pública ves un movimiento que no reconoces, repórtalo al banco de inmediato por sus canales oficiales. Los pasos y plazos están en qué hacer ante un cargo no reconocido.