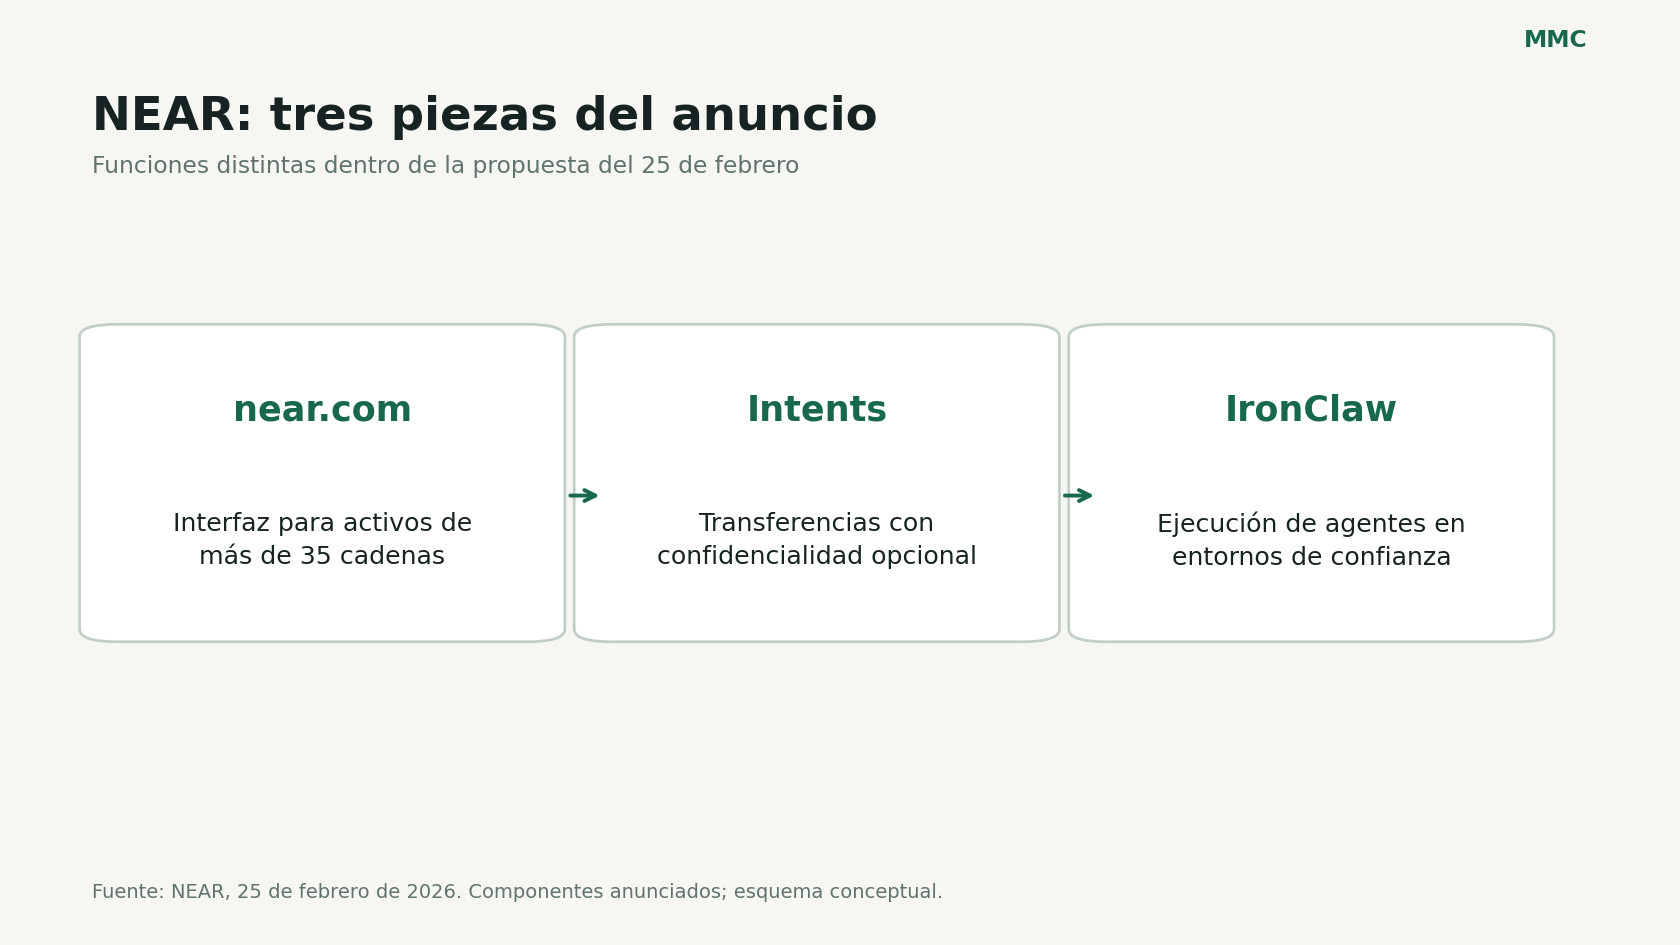
NEAR presentó el 25 de febrero una combinación de herramientas para operar entre cadenas y ejecutar tareas de agentes con mayor confidencialidad. El anuncio reúne la aplicación near.com, transferencias confidenciales opcionales sobre NEAR Intents y el entorno de ejecución IronClaw. Aunque aparecen en una misma propuesta, cada componente resuelve una parte diferente del proceso.
Según la organización, near.com permite operar con activos de más de 35 cadenas mediante una interfaz unificada. La capa de Intents coordina resultados solicitados por el usuario, mientras que IronClaw utiliza entornos de ejecución de confianza para aislar tareas y credenciales de agentes. El comunicado describe capacidades del proveedor; no presenta una auditoría independiente de MMC.
Qué información puede quedar expuesta
En una cadena pública, direcciones, importes y secuencias de operaciones pueden revelar relaciones aunque no incluyan un nombre. Vincular una dirección con una persona amplía la información que un observador puede reconstruir. Por eso, la confidencialidad tiene un alcance distinto de la simple ausencia de datos personales en una pantalla.
La propuesta de NEAR añade una opción para proteger información de ciertas transferencias. Eso no convierte todas las actividades del usuario en privadas. Los puntos de entrada, las aplicaciones utilizadas, las contrapartes y las operaciones realizadas fuera de esa modalidad pueden seguir produciendo registros.
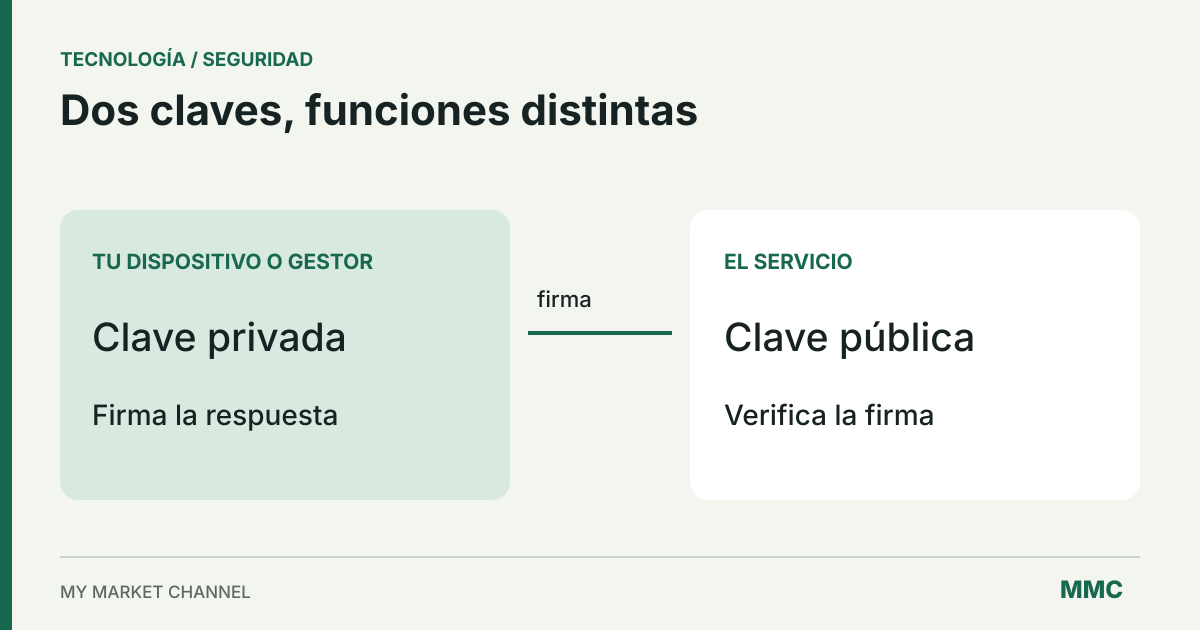
También conviene separar privacidad y custodia. Ocultar información de una operación no responde por sí mismo quién controla las claves, quién puede autorizar un movimiento o qué ocurre si un servicio deja de estar disponible. Son preguntas que necesitan respuestas específicas sobre la ruta elegida.
La función del entorno de confianza
Un entorno de ejecución de confianza, o TEE, busca aislar código y datos del resto de la máquina donde se ejecutan. En la propuesta de IronClaw, esa separación se aplica a agentes que trabajan con información sensible. Su presencia introduce una arquitectura de protección; no elimina la necesidad de revisar software, permisos y dependencias de hardware.
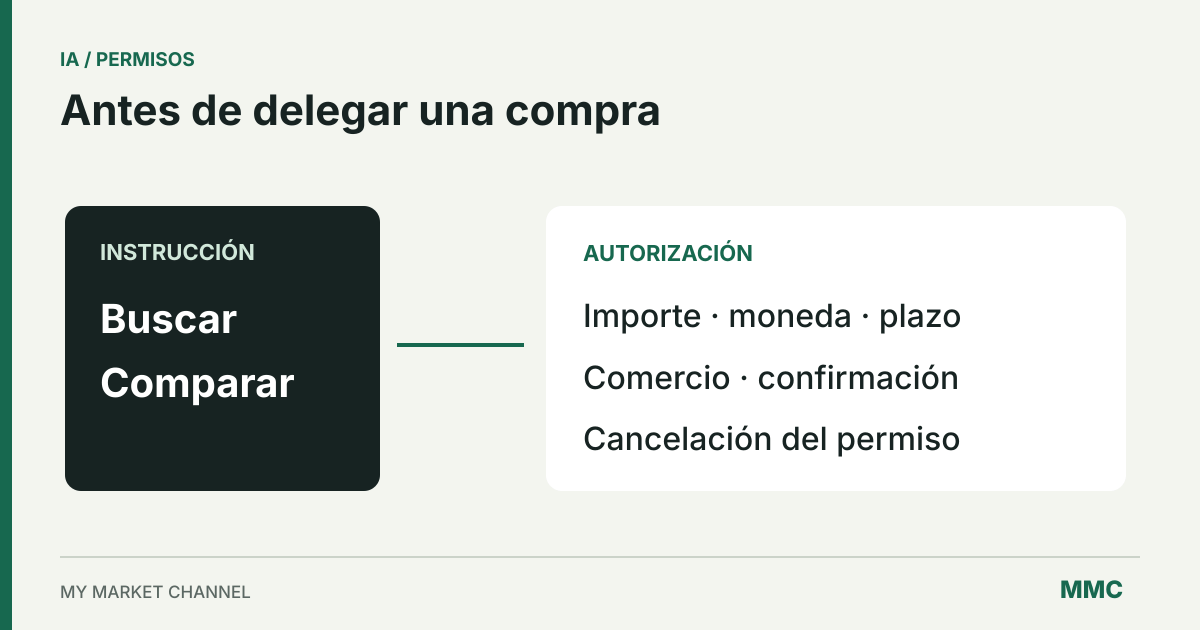
Para una empresa que estudie automatizar movimientos, el punto de partida sería una tarea limitada: identificar qué información entra, qué puede firmar el agente y qué registro queda después. Un permiso de lectura y una autorización para transferir fondos tienen consecuencias diferentes, aunque compartan la misma interfaz.
El lanzamiento pone sobre la mesa una cuestión práctica para el uso de agentes en cripto: reducir la exposición de datos sin perder la capacidad de verificar lo ocurrido. La documentación de cada componente y las condiciones de la operación importan más que una promesa general de privacidad.
Más explicaciones en Cripto.