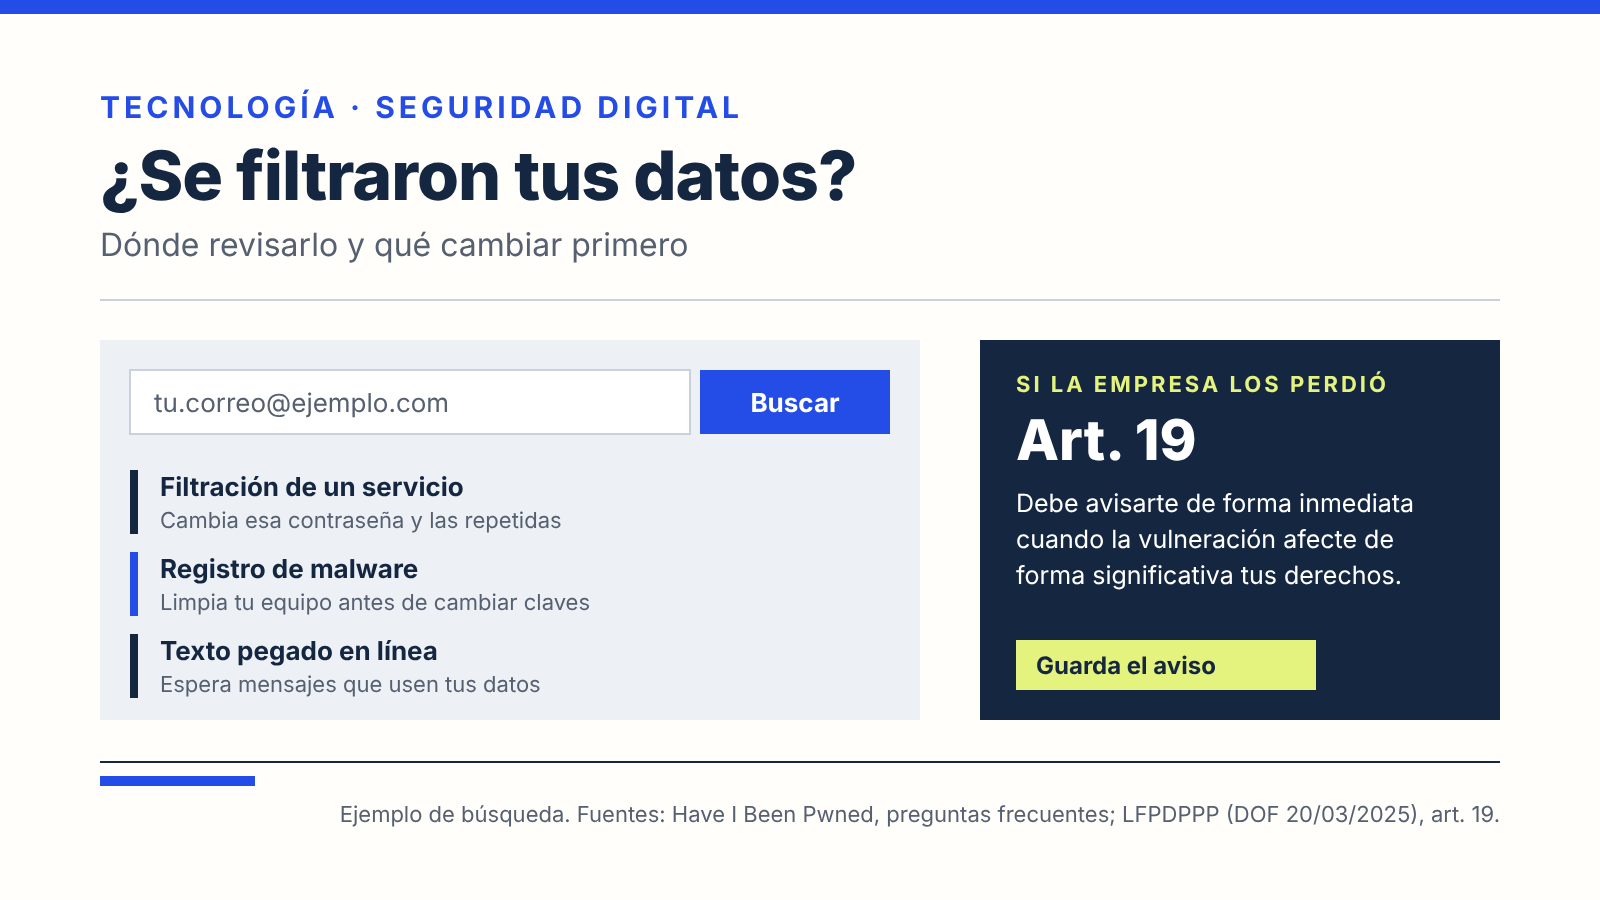
Para saber si tus datos fueron filtrados, revisa tu correo en Have I Been Pwned y tus contraseñas guardadas en la Revisión de contraseñas de Google o del gestor que uses. Ninguna herramienta ve todas las filtraciones, así que un resultado limpio no garantiza nada. Lo que sí puedes hacer es actuar por tipo de dato: primero contraseñas, luego bancos y teléfono. Y en México, la empresa que perdió tus datos tiene obligaciones contigo.
Qué es una filtración de datos
Have I Been Pwned (HIBP), un servicio que permite buscar tu correo en filtraciones conocidas, define una filtración (“breach”) como un incidente en el que datos quedan expuestos en un sistema vulnerable, por lo general por controles de acceso insuficientes o fallas de seguridad del software. Distingue otros dos orígenes:
- Pastes: información pegada en sitios públicos para compartir texto, que suele aparecer poco tiempo y luego se borra.
- Stealer logs: registros de programas maliciosos que, desde un equipo infectado, capturan correos, contraseñas y el sitio donde se escribieron.
La diferencia importa. Una filtración en un servicio exige cambiar la contraseña de ese servicio. Un stealer log indica que el problema puede estar en tu propio dispositivo.
Paso 1: busca tu correo
En HIBP escribes tu correo o tu nombre de usuario y el sitio muestra en qué filtraciones conocidas aparece. Según sus preguntas frecuentes:
- Las búsquedas no se registran y viajan por una conexión cifrada.
- Algunas filtraciones se consideran “sensibles”, porque aparecer en ellas puede perjudicar a la persona. Esas no salen en la búsqueda pública: solo las ve el dueño del correo después de verificarlo en el panel del sitio.
- Puede que aparezcas en el registro de un servicio que no recuerdas haber usado. HIBP menciona como causas posibles que otro servicio haya adquirido los datos, que la empresa haya cambiado de nombre o que alguien te haya registrado.
- Puedes suscribirte a avisos, pero solo para correos a los que tienes acceso.
Paso 2: revisa tus contraseñas guardadas
Si guardas contraseñas en Google, la Revisión de contraseñas clasifica cada una en tres grupos: expuestas, poco seguras o usadas en varias cuentas. Se abre en Chrome desde Más, Contraseñas y autocompletar, Administrador de contraseñas de Google y luego Revisión. Desde otro navegador, en passwords.google.com.
Google advierte que las combinaciones de usuario y contraseña hackeadas no son seguras porque se publicaron en línea, y recomienda cambiarlas lo antes posible. También avisa que, si recibes una notificación de contraseña no segura, entres directamente a la Revisión de contraseñas para confirmar que es auténtica. Ese consejo vale para cualquier aviso: no abras el enlace de un correo o SMS que dice venir de tu banco o de un servicio.
HIBP tiene además el servicio Pwned Passwords. Si una contraseña aparece ahí, ya se expuso en alguna filtración y no deberías volver a usarla en ninguna cuenta.
Paso 3: actúa según lo que se filtró
| Lo que se expuso | Qué hacer primero |
|---|---|
| Correo y contraseña | Cambia la contraseña en ese servicio y en cualquier otro donde la repetías. Activa la verificación en dos pasos |
| Solo el correo | Espera más mensajes de phishing que mencionen el servicio filtrado |
| Número de celular | Desconfía de SMS y llamadas que usen tus datos para parecer legítimos |
| Datos de tarjeta | Llama al número del reverso de tu tarjeta para bloquearla y revisa tus movimientos |
| Credenciales capturadas por un stealer log | Revisa y limpia el equipo antes de cambiar contraseñas desde él |
Si tu número quedó expuesto, revisa qué es el SIM swapping y cómo detectar el smishing, dos fraudes que se apoyan en datos filtrados. Si alguien ya tomó tu cuenta de mensajería, sigue los pasos para recuperar una cuenta de WhatsApp robada. Para detectar créditos abiertos a tu nombre, puedes pedir tu Reporte de Crédito Especial gratuito.
Qué le exige la ley a la empresa en México
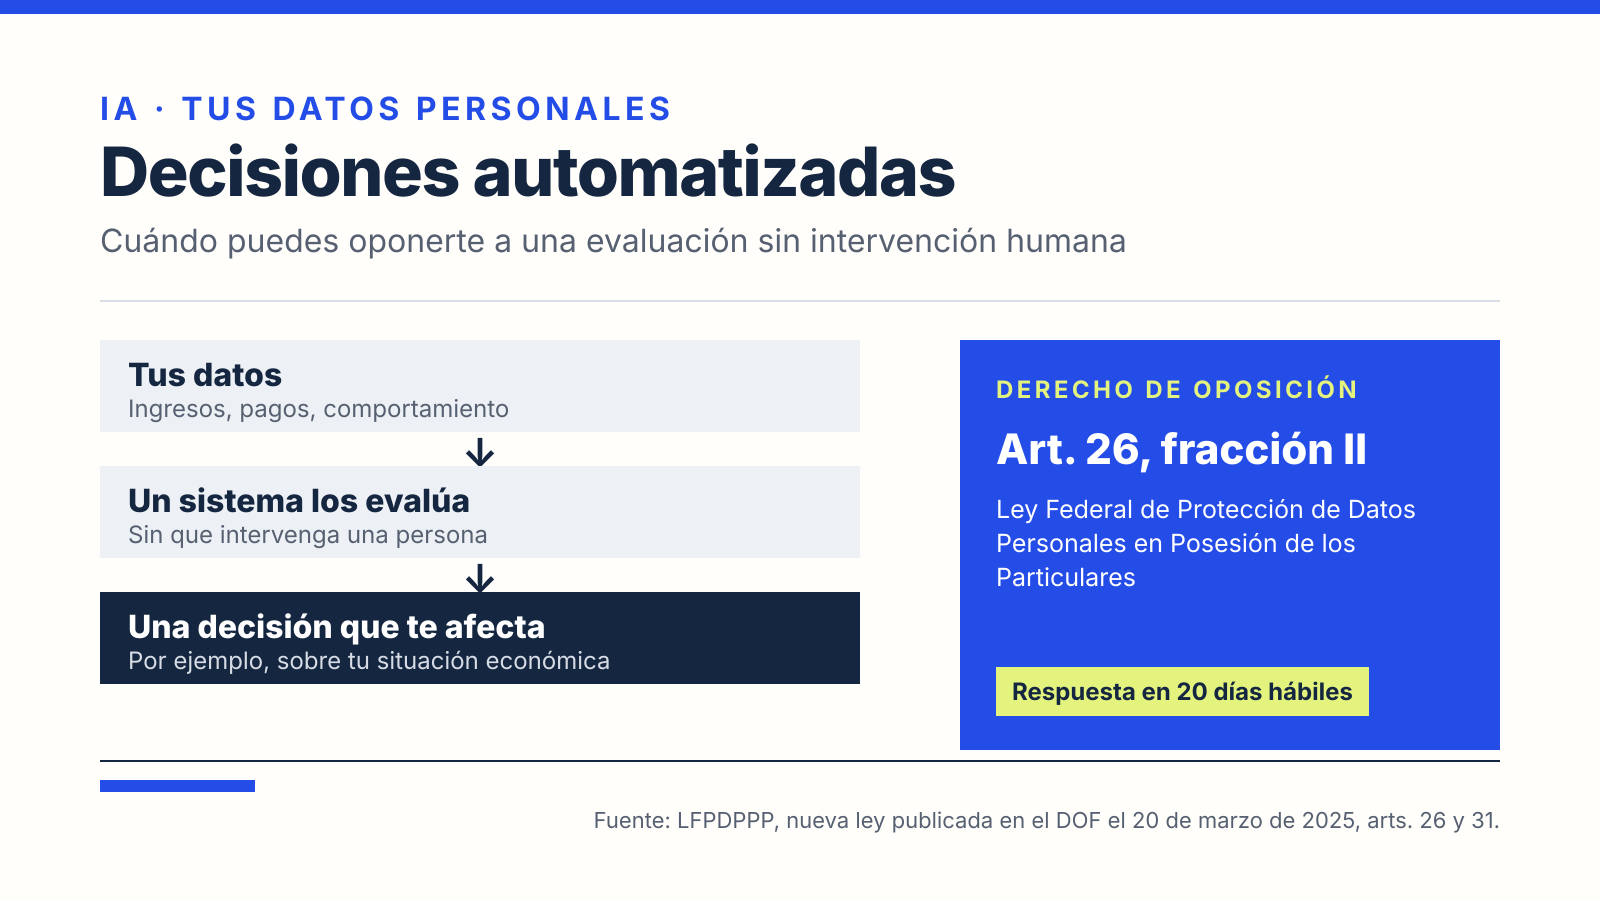
La Ley Federal de Protección de Datos Personales en Posesión de los Particulares, publicada el 20 de marzo de 2025, establece tres puntos que conviene conocer:
- Medidas de seguridad (artículo 18). Toda empresa que trate datos personales debe mantener medidas administrativas, técnicas y físicas contra daño, pérdida, alteración o acceso no autorizado.
- Aviso al afectado (artículo 19). Las vulneraciones de seguridad que afecten de forma significativa tus derechos patrimoniales o morales deben informársete de forma inmediata, para que puedas defenderte.
- Delito (artículo 62). Quien, estando autorizado para tratar datos, provoque con ánimo de lucro una vulneración de seguridad a las bases de datos bajo su custodia enfrenta de tres meses a tres años de prisión.
Si una empresa te notifica una filtración, guarda el aviso. Puedes ejercer tus derechos de acceso, rectificación, cancelación u oposición con el procedimiento que explica la guía sobre la nueva ley de protección de datos personales.